在 vmware 搭建 centos7
下载集成环境 https://cloud.tencent.com/developer/article/2123686 链接: https://pan.baidu.com/s/1jtDpcaCx29MSeI94omuu5w 提取码:hhgs myCentOS 说明 账号:root/123456 所有软件放在 /apps/ 目录下 mysql 和 redis 安全考虑没有配置远程访问 防火墙已关闭 重…
下载集成环境 https://cloud.tencent.com/developer/article/2123686 链接: https://pan.baidu.com/s/1jtDpcaCx29MSeI94omuu5w 提取码:hhgs myCentOS 说明 账号:root/123456 所有软件放在 /apps/ 目录下 mysql 和 redis 安全考虑没有配置远程访问 防火墙已关闭 重…
vue 与 electron https://github.com/SimulatedGREG/electron-vue 安装 打包
electron 7.1.1 官网: https://electronjs.org/ 安装 运行机制 渲染进程与主进程调试 生命周期 文档: https://electronjs.org/docs/all app 事件 webContents 常用事件 进程 如何在渲染进程中打印 process file 对象 webview window.open 子窗口与父窗口通信 BrowserWindow…
节流:多少秒只触发一次 防抖:多少秒后触发,flag 是立即执行 防抖节流结合版:第一次能触发,最后一次也能触发 图片懒加载 https://github.com/dirkhe1051931999/common-demo/tree/master/canvaslazyloading
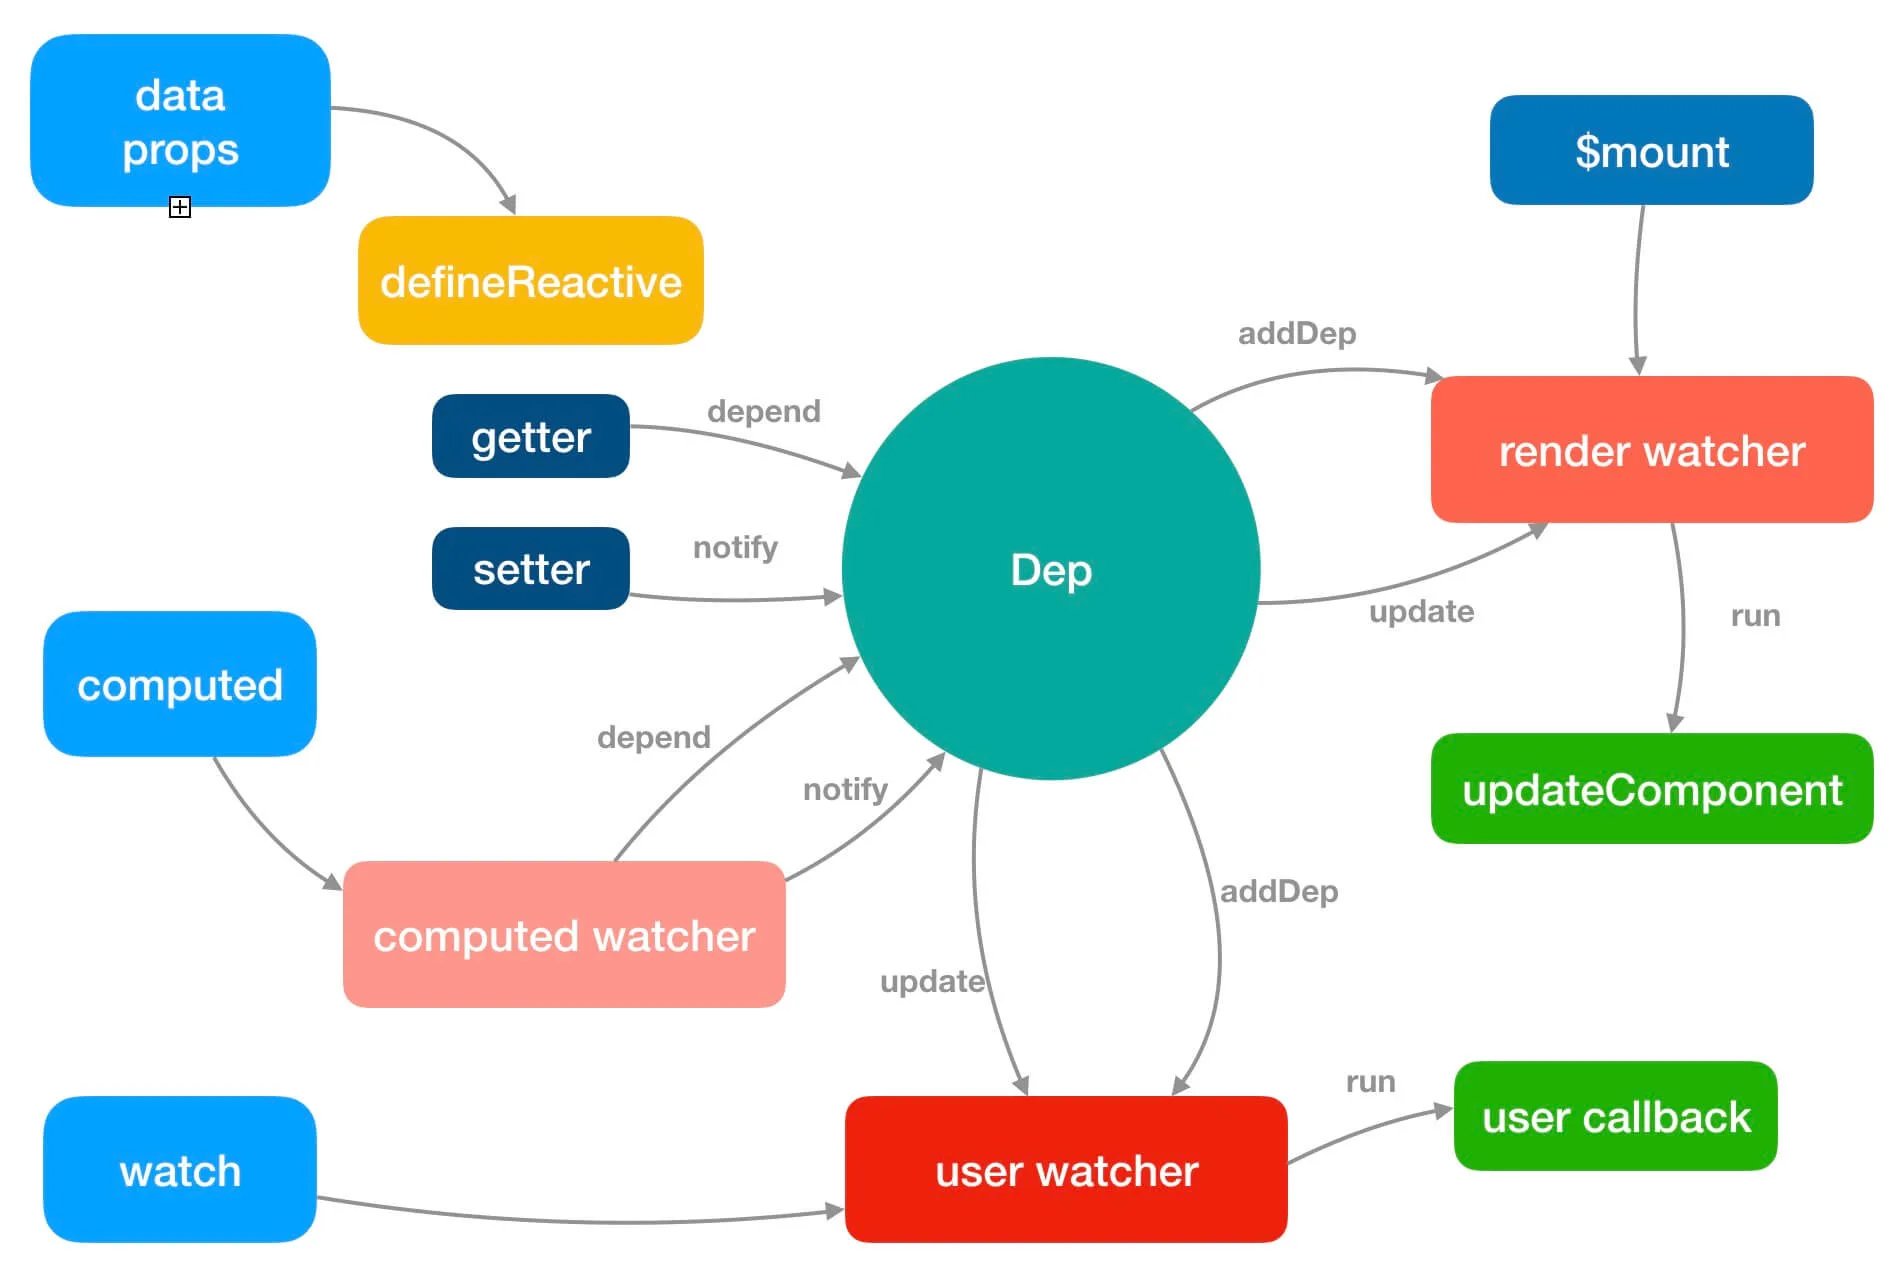
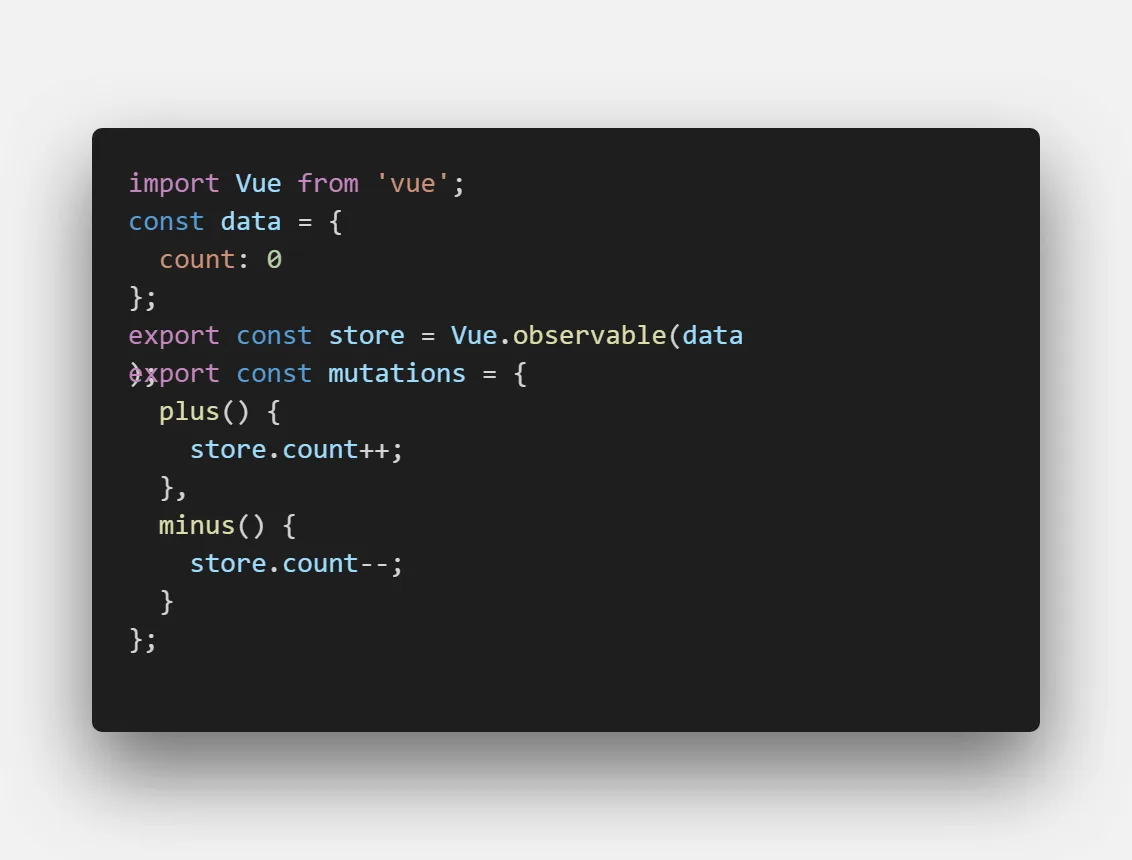
图片来自: https://ustbhuangyi.github.io/vue-analysis/reactive/summary.html 核心去观测数据的变化,当数据变化以后,能通知对应的观察者,来实行相关的逻辑 Dep 的实现是最核心,实际上连接数据与对应观察者的桥梁 Vue 初始化的时候,对不同指令对应的属性做处理,对于 data 和 props,会通过 observer 和 define…
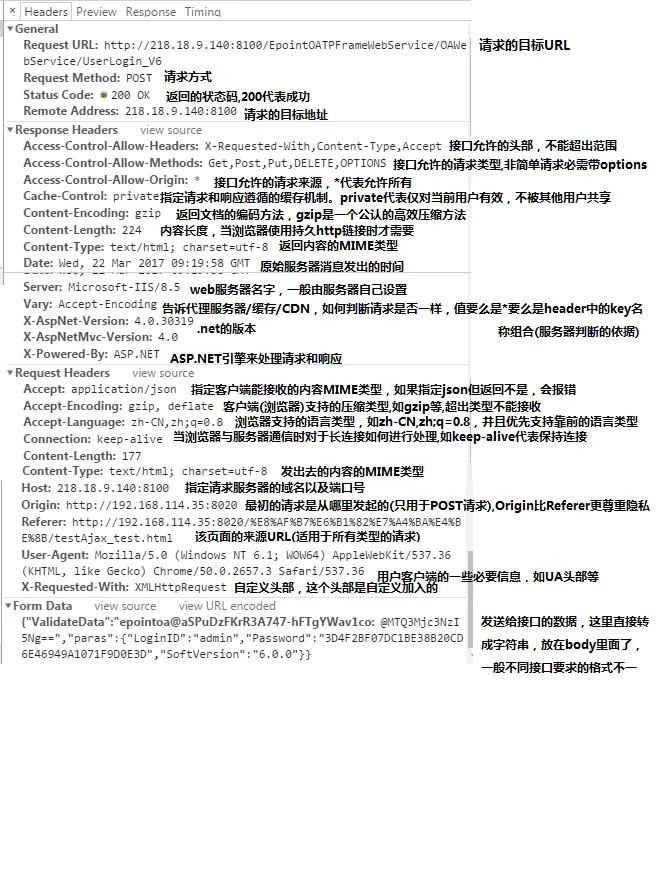
vue 相关 http 相关 webpack 相关 less 相关 vue 相关 1. vue splice 数组,数据删除了,但是没有 patch 到 dom 中 splice 删除数组,数据确实改变了,但是 dom 没有删除,或者 dom 删除的位置不对 添加一个唯一的 key 当 Vue.js 用 v-for 正在更新已渲染过的元素列表时,它默认用“就地复用”策略。如果数据项的顺序被改变,V…
总结 xss 的原理 xss 是跨站脚本攻击,用户的数据(文章,访问的参数),被当作脚本执行,执行的地方有可能是 script 标签内,其他标签的属性,或者是富文本,最根本是数据变成了一个脚本 xss 的防御 浏览器内置对反射性 xss 防御,对反射性 xss 进行拦截 对数据进行适当的转义,正文的转义,属性的转义和脚本中的转义,字符包括大于号,小于号,引号,以及&号 针对不能将 html 过滤或…
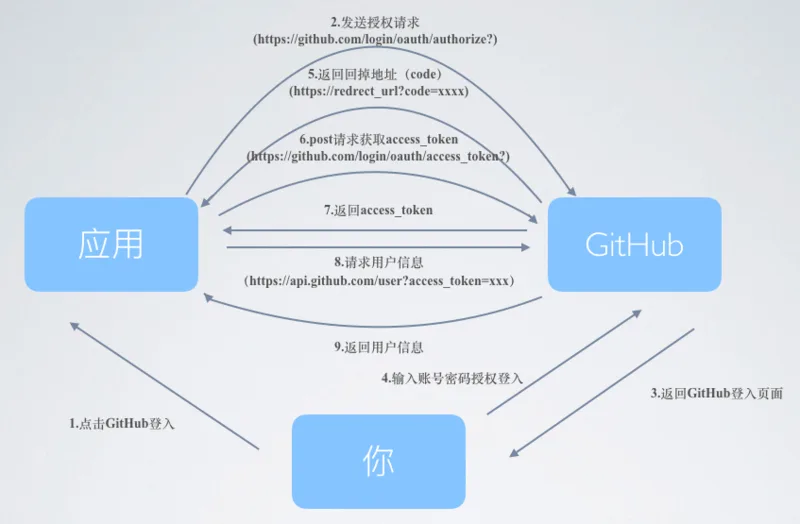
上传文件产生的问题 上传文件 再次访问上传的文件 上传的问题被当作程序解析 上传问题防御 限制上传程序 限制上传后缀 文件类型检查 文件内容检查 不能访问文件 访问的时候禁止执行 程序输出:先读取文件,再输出 信息泄露 泄露系统的敏感信息:服务器配置,密码等 泄露用户敏感信息 泄露用户密码 信息泄露途径 错误信息失控 sql 注入 水平权限控制不当 xss/csrf OAuth 思想 在用户的授权…
密码的作用 证明“你”是“你” 存储的密码与输入的密码进行对比 密码-泄露渠道 数据库被偷 服务器被入侵 通讯被窃听 内部人员泄露数据 撞库,多个网站的密码相同,一个泄露,多个泄露 密码-存储 严禁明文存储 密码->密文,单向的 变换复杂度要求 增加密码复杂度 加盐:帮助用户增加复杂度 每个人随机生成一个字符串 加密算法 md5(sha1(md5(id+ab83kd+原始密码+81kdso+盐+1…
浏览器->代理服务器->链路->服务器 http 协议是明文协议,就有一种传输链路窃听篡改的按钮全问题 http 窃听 窃听密码 敏感信息 个人资料 http 篡改 插入广告 重定向网站,返回 301 302 通过 header 头跳转 无法防御 xss 和 csrf 攻击 HTTPS 针对 http 协议传输的明文,在传输层加密,到达目的地解密,杜绝 http 窃听,篡改 中间人攻击 浏览器->…
cookies 的安全问题 cookies 的特点 前端数据存储 后端通过 http 头设置 请求时通过 http 头传给后端 前端可读写 遵守同源策略(在同一个源里请求都会带上 cookie) 域名(指定域名下才能使用 cookie) 有效期(cookie 在一段时间有效,可以让有效期设置成过去的时间,可以删除 cookie) 路径(指定路径使用 cookie) http-only (只在htt…
源代码地址 准备前提 在 github 的 setting 中找到 client_id 和 client_secret,具体参考 怎么得到 client_id 和 client_secret 搭建前端和后端服务器,我这里前端是 vue,后端是 koa webpack 注意代理的设置 安装 nodemon 开启环境 npm install npm run server npm run dev 前端
socket 是一种双向通信协议,可以实现当第一个 HTTP 请求建立 TCP 连接后,之后的请求都不用再发 HTTP 请求了,socket 分为服务端和客户端,双方都可主动互发或接收数据。 socket 服务端的使用 const Koa = require('koa'); const http = require('http'); const app = new
const Koa = require('koa'); const app = new Koa(); const mysql = require('mysql'); // mysql配置相关 const config = { host: '127.0.0.1', user: 'root', password: '123'
axios 的拦截器 使用 jwt 实现用户认证 这篇博客中有用到 axios 的拦截器,今天就来总结总结 axios 是基于 Promise 的 http 库,可以用在浏览器和 node 中 axios 特点 从浏览器中创建 XMLHttpRequests 从 node.js 创建 http 请求 支持 Promise API 拦截请求和响应 客户端支持防御 XSRF 自定义 axios 自定义…
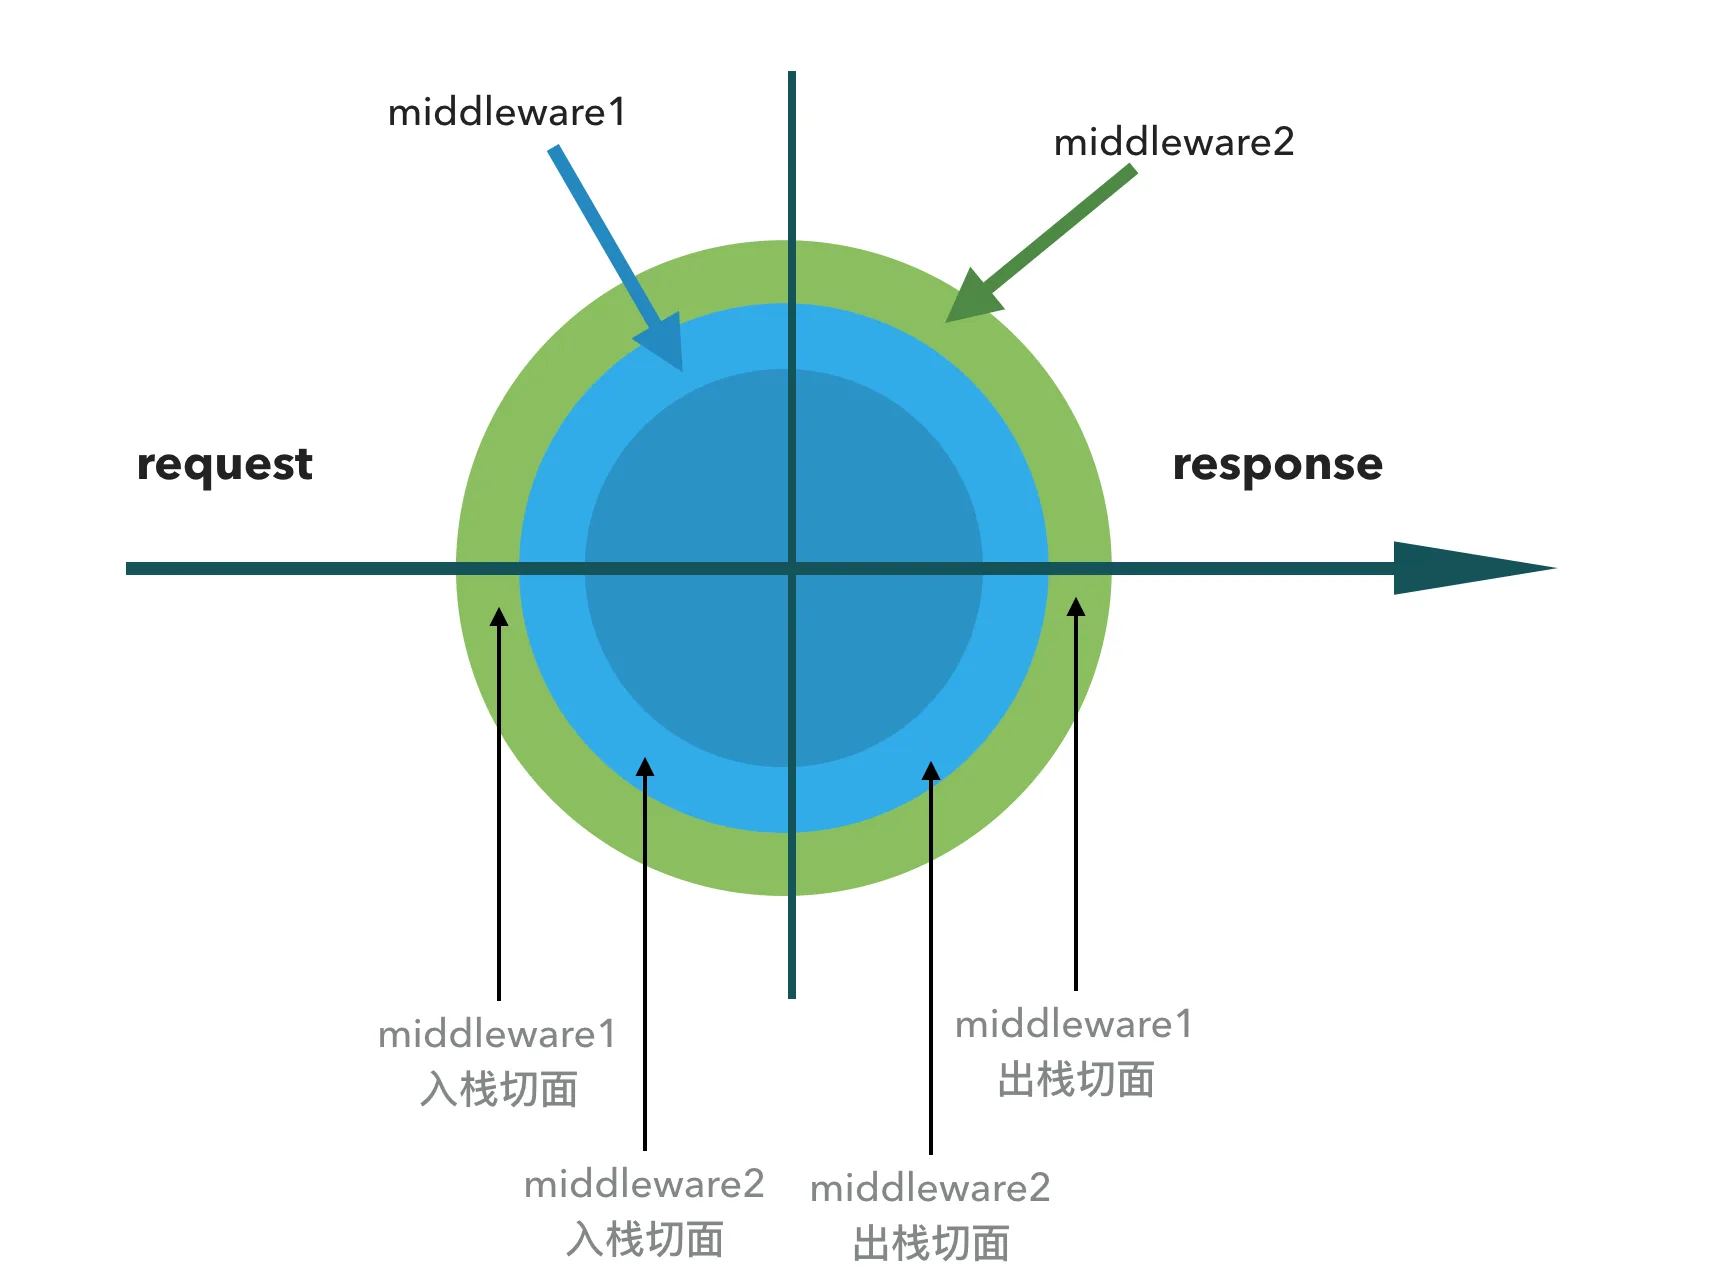
koa的原理与洋葱模型 koa是什么 express原班人马开发的极简web框架,为什么称为极简,因为只做了4件事 处理HTTP的request 处理http的response 中间件的加载 中间件的执行 所以我们在使用koa开发时,只需要做两件事:1、框架的设计2、中间件的选择 koa的文件结构 application.js 封装了context,request,response,中间件处理流程
已显示 17 / 17 篇文章
也可以浏览:全部文章档
确认操作
请再次确认填写 Client Key
首次发布动态需要密钥,将保存在本机公开内容助手
有疑问?点我搜公开内容


确认评论邮箱
邀请制评论