node+koa+vue+soket 的使用
socket 是一种双向通信协议,可以实现当第一个 HTTP 请求建立 TCP 连接后,之后的请求都不用再发 HTTP 请求了,socket 分为服务端和客户端,双方都可主动互发或接收数据。 socket 服务端的使用 const Koa = require('koa'); const http = require('http'); const app = new
socket 是一种双向通信协议,可以实现当第一个 HTTP 请求建立 TCP 连接后,之后的请求都不用再发 HTTP 请求了,socket 分为服务端和客户端,双方都可主动互发或接收数据。 socket 服务端的使用 const Koa = require('koa'); const http = require('http'); const app = new
redis 是一个高性能 key-value 数据库,但还支持多种数据结构的存储,比如 hash,set,list 等。redis 是一个内存数据库,常用用来做计数器,队列。mysql 可以理解是磁盘数据库,每张表对应的数据库目录下有 table_name.frm 文件,存储的是表定义信息,有 64kb 的限制,但是 mysql 有些临时表超过限制后也会存在内存中。redis 相对比 mysql
const Koa = require('koa'); const app = new Koa(); const mysql = require('mysql'); // mysql配置相关 const config = { host: '127.0.0.1', user: 'root', password: '123'
源代码地址 异步组件 众所周知,vue 在使用单页时,会生成一个 app.js,app.js 就是打包的各项依赖的集合,我们常用 import 引入包或者组件,每次 import 后,都会把打包的代码放入 app.js 中,有时候我们希望在进入另一个路由的时候,再加载某个组件,达到异步的效果。2.4 之前是能通过 路由懒加载 或者 keep-alive 提升性能,2.4 版本中提出了异步组件的概念…
axios 的拦截器 使用 jwt 实现用户认证 这篇博客中有用到 axios 的拦截器,今天就来总结总结 axios 是基于 Promise 的 http 库,可以用在浏览器和 node 中 axios 特点 从浏览器中创建 XMLHttpRequests 从 node.js 创建 http 请求 支持 Promise API 拦截请求和响应 客户端支持防御 XSRF 自定义 axios 自定义…
使用 jwt 实现用户认证 这篇博客中有用到 导航守卫,今天就来总结总结 vue-rotuer 通过导航守卫来监听路由变化,其中导航守卫分为 3 类:全局,单个路由和组件路由 使用场景 需要在进入路由前进行一定操作,比如没权限时跳转 login 页面 需要组件里路由更新时(动态路由的更新)进行一定操作,比如 "/test/01" => "/test/02" …
源代码地址 jwt 介绍 什么是 jwt:jwt 全称是 jsonwebtoken,本质上是一个 token(秘钥),就像去电影院看电影,你得拿一张票,这张票有时间限制,区域限制,使用人数限制,token 就像一个电影票,必须满足合适的时间、区域、人数,才能“通过”。 jwt 依赖的库:kow-jwt(jsonwebtoken 的中间件),jsonwebtoken(用户生成 token ) jwt
nodejs 模块之 util 模块 util 模块是一些工具函数,来补充 nodejs 的 API,常见模块有如下 把 async 或者返回 promise 的转成回调函数异步类型 把回调函数转成 promise 形式 占位符替换 对对象进行格式化操作,并提供个性化方法 提供一些类型的判断 总结 util 常用的一个模块我觉得应该是将回调函数转成 promise 形式,因为 nodejs 有好多…
animation 与 transition 的区别 作为移动端开发,css3 动画是基本功之一,在工作中难免遇到动画相关,那就必须先得搞懂 animation 和 transition 的区别 animation 的属性 animation-name keyframe 的名称 animation-duration 完成 keyframe 的花时间 单位是秒 animation-timing-fu…
路由拦截的意义 根据标识(session)来判断用户是否是合法用户,为了保证这个表示的安全性,这个标识可由服务端生成,并且客户端不能随意修改,每次客户端在请求接口前,必须要查询session的合法性。 session与路由拦截 session:存储在cookie中的一种识别用户身份和行为的有效信息。 所谓拦截就是在用户指定行为前,进行session校验,判断是否是合法用户 常用的常用的拦截有三种:
app.js 入口 api Controller admin 用户的增删改查 admin.controller.js admin.js category.controller.js laboratory.controller.js post.controller.js tag.controller.js oauth github认证相关 github.controller.js index.js
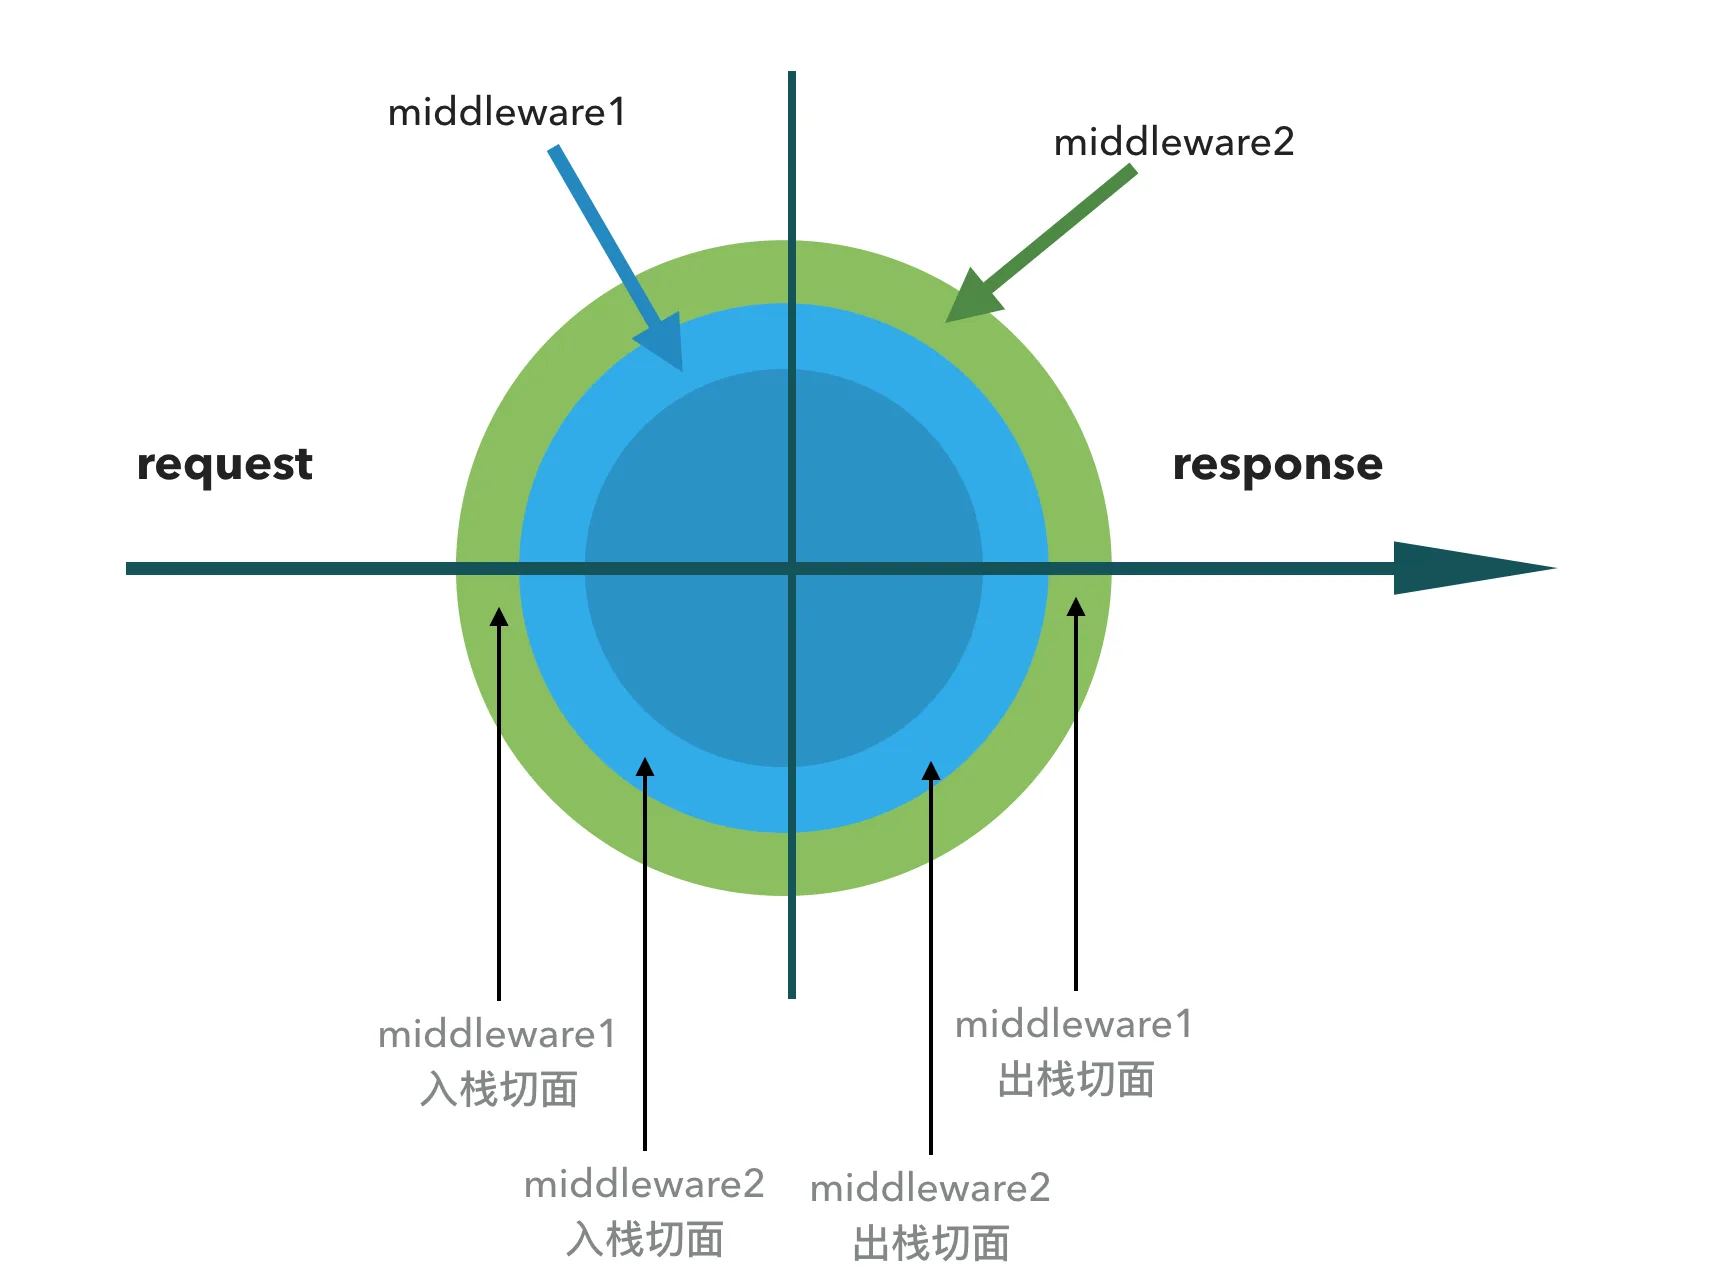
koa的原理与洋葱模型 koa是什么 express原班人马开发的极简web框架,为什么称为极简,因为只做了4件事 处理HTTP的request 处理http的response 中间件的加载 中间件的执行 所以我们在使用koa开发时,只需要做两件事:1、框架的设计2、中间件的选择 koa的文件结构 application.js 封装了context,request,response,中间件处理流程
node let http = require("http"); let server = http.createServer(function (req, res) { res.writeHead(200, { 'Content-Type': "text/html" }); res.end('<h1>hello node
已显示 13 / 173 篇文章
也可以浏览:全部文章档
确认操作
请再次确认填写 Client Key
首次发布动态需要密钥,将保存在本机公开内容助手
有疑问?点我搜公开内容


确认评论邮箱
邀请制评论